副标题#e#
加密解密,曾经是我一个结业设计的重要组件。在事情了多年今后追念其时谁人加密、解密算法,实在是太纯真了。
言归正传,这里我们主要描写Java已经实现的一些加密解密算法,最后先容数字证书。
如根基的单向加密算法:
BASE64 严格地说,属于编码名目,而非加密算法
MD5(Message Digest algorithm 5,信息摘要算法)
SHA(Secure Hash Algorithm,安详散列算法)
HMAC(Hash Message Authentication Code,散列动静辨别码)
巨大的对称加密(DES、PBE)、非对称加密算法:
DES(Data Encryption Standard,数据加密算法)
PBE(Password-based encryption,基于暗码验证)
RSA(算法的名字以发现者的名字定名:Ron Rivest, AdiShamir 和Leonard Adleman)
DH(Diffie-Hellman算法,密钥一致协议)
DSA(Digital Signature Algorithm,数字签名)
ECC(Elliptic Curves Cryptography,椭圆曲线暗码编码学)
本篇内容扼要先容BASE64、MD5、SHA、HMAC几种要领。
MD5、SHA、HMAC这三种加密算法,可谓长短可逆加密,就是不行解密的加密要领。我们凡是只把他们作为加密的基本。纯真的以上三种的加密并不行靠。
BASE64
凭据RFC2045的界说,Base64被界说为:Base64内容传送编码被设计用来把任意序列的8位字节描写为一种不易被人直接识此外形式。(The Base64 Content-Transfer-Encoding is designed to represent arbitrary sequences of octets in a form that need not be humanly readable.)
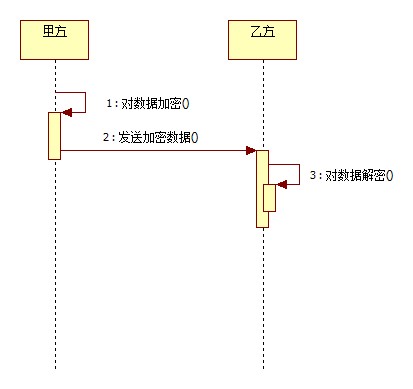
常见于邮件、http加密,截取http信息,你就会发明登录操纵的用户名、暗码字段通过BASE64加密的。
#p#副标题#e#
通过java代码实现如下:
Java代码
/**

 * BASE64解密

 *

 * @param key

 * @return

 * @throws Exception

 */

public static byte[] decryptBASE64(String key) throws Exception {

return (new BASE64Decoder()).decodeBuffer(key);

}
/**
* BASE64加密
*
* @param key
* @return
* @throws Exception
*/
public static String encryptBASE64(byte[] key) throws Exception {
return (new BASE64Encoder()).encodeBuffer(key);
}
主要就是BASE64Encoder、BASE64Decoder两个类,我们只需要知道利用对应的要领即可。另,BASE加密后发生的字节位数是8的倍数,假如不足位数以=标记填充。
MD5
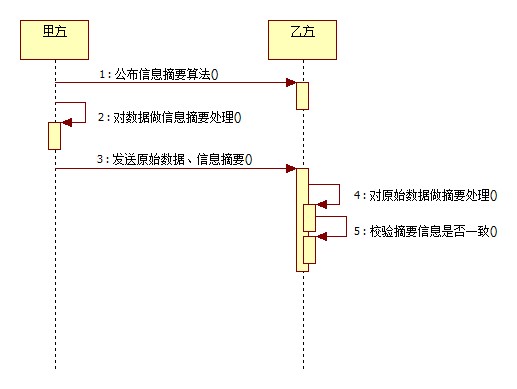
MD5 — message-digest algorithm 5 (信息-摘要算法)缩写,遍及用于加密息争密技能,常用于文件校验。校验?不管文件多大,颠末MD5后都能生成独一的MD5值。比如此刻的ISO校验,都是MD5校验。怎么用?虽然是把ISO颠末MD5后发生MD5的值。一般下载linux-ISO的伴侣都见过下载链接旁边放着MD5的串。就是用来验证文件是否一致的。
通过java代码实现如下:
Java代码
/**

 * MD5加密

 *

 * @param data

 * @return

 * @throws Exception

 */

public static byte[] encryptMD5(byte[] data) throws Exception {
MessageDigest md5 = MessageDigest.getInstance(KEY_MD5);
md5.update(data);
return md5.digest();
}
凡是我们不直接利用上述MD5加密。凡是将MD5发生的字节数组交给BASE64再加密一把,获得相应的字符串。
SHA
SHA(Secure Hash Algorithm,安详散列算法),数字签名等暗码学应用中重要的东西,被遍及地应用于电子商务等信息安详规模。固然,SHA与MD5通过碰撞法都被破解了, 可是SHA仍然是公认的安详加密算法,较之MD5更为安详。

通过java代码实现如下:
Java代码
/**

  * SHA加密

  *

  * @param data

  * @return

  * @throws Exception

  */

public static byte[] encryptSHA(byte[] data) throws Exception {
MessageDigest sha = MessageDigest.getInstance(KEY_SHA);
sha.update(data);
return sha.digest();
}
}
HMAC
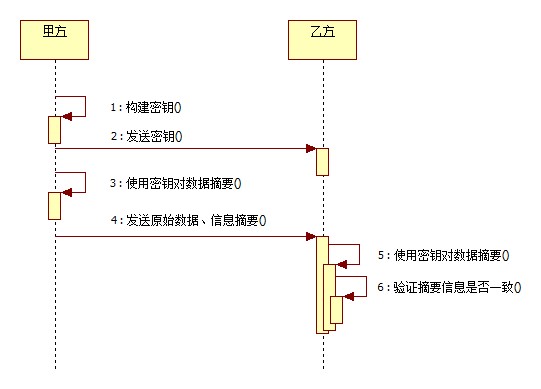
HMAC(Hash Message Authentication Code,散列动静辨别码,基于密钥的Hash算法的认证协议。动静辨别码实现鉴此外道理是,用果真函数和密钥发生一个牢靠长度的值作为认证标识,用这个标识辨别动静的完整性。利用一个密钥生成一个牢靠巨细的小数据块,即MAC,并将其插手到动静中,然后传输。吸收方操作与发送方共享的密钥举办辨别认证等。
通过java代码实现如下:
Java代码
#p#分页标题#e#
/**

 * 初始化HMAC密钥

 *

 * @return

 * @throws Exception

 */

public static String initMacKey() throws Exception {

KeyGenerator keyGenerator = KeyGenerator.getInstance(KEY_MAC);
SecretKey secretKey = keyGenerator.generateKey();
return encryptBASE64(secretKey.getEncoded());
}
/**
* HMAC加密
*
* @param data
* @param key
* @return
* @throws Exception
*/
public static byte[] encryptHMAC(byte[] data, String key) throws Exception {
SecretKey secretKey = new SecretKeySpec(decryptBASE64(key), KEY_MAC);
Mac mac = Mac.getInstance(secretKey.getAlgorithm());
mac.init(secretKey);
return mac.doFinal(data);
}
给出一个完整类,如下:
Java代码
import java.security.MessageDigest;

import javax.crypto.KeyGenerator;

import javax.crypto.Mac;

import javax.crypto.SecretKey;

import sun.misc.BASE64Decoder;

import sun.misc.BASE64Encoder;

/**

 * 基本加密组件

 *

 * @author 梁栋

 * @version 1.0

 * @since 1.0

 */

public abstract class Coder {

public static final String KEY_SHA = "SHA";

public static final String KEY_MD5 = "MD5";
/**
* MAC算法可选以下多种算法
*
* <pre>
* HmacMD5
* HmacSHA1
* HmacSHA256
* HmacSHA384
* HmacSHA512
* </pre>
*/
public static final String KEY_MAC = "HmacMD5";
/**
* BASE64解密
*
* @param key
* @return
* @throws Exception
*/
public static byte[] decryptBASE64(String key) throws Exception {
return (new BASE64Decoder()).decodeBuffer(key);
}
/**
* BASE64加密
*
* @param key
* @return
* @throws Exception
*/
public static String encryptBASE64(byte[] key) throws Exception {
return (new BASE64Encoder()).encodeBuffer(key);
}
/**
* MD5加密
*
* @param data
* @return
* @throws Exception
*/
public static byte[] encryptMD5(byte[] data) throws Exception {
MessageDigest md5 = MessageDigest.getInstance(KEY_MD5);
md5.update(data);
return md5.digest();
}
/**
* SHA加密
*
* @param data
* @return
* @throws Exception
*/
public static byte[] encryptSHA(byte[] data) throws Exception {
MessageDigest sha = MessageDigest.getInstance(KEY_SHA);
sha.update(data);
return sha.digest();
}
/**
* 初始化HMAC密钥
*
* @return
* @throws Exception
*/
public static String initMacKey() throws Exception {
KeyGenerator keyGenerator = KeyGenerator.getInstance(KEY_MAC);
SecretKey secretKey = keyGenerator.generateKey();
return encryptBASE64(secretKey.getEncoded());
}
/**
* HMAC加密
*
* @param data
* @param key
* @return
* @throws Exception
*/
public static byte[] encryptHMAC(byte[] data, String key) throws Exception {
SecretKey secretKey = new SecretKeySpec(decryptBASE64(key), KEY_MAC);
Mac mac = Mac.getInstance(secretKey.getAlgorithm());
mac.init(secretKey);
return mac.doFinal(data);
}
}
再给出一个测试类:
Java代码
import static org.junit.Assert.*;
import org.junit.Test;
/**
 *
 * @author 梁栋  http://www.feng123.com
 * @version 1.0
 * @since 1.0
 */
public class CoderTest {
    @Test
    public void test() throws Exception {
        String inputStr = "简朴加密";
        System.err.println("原文:\n" + inputStr);
        byte[] inputData = inputStr.getBytes();
        String code = Coder.encryptBASE64(inputData);
        System.err.println("BASE64加密后:\n" + code);
        byte[] output = Coder.decryptBASE64(code);
        String outputStr = new String(output);
        System.err.println("BASE64解密后:\n" + outputStr);
        // 验证BASE64加密解密一致性
        assertEquals(inputStr, outputStr);
        // 验证MD5对付同一内容加密是否一致
        assertArrayEquals(Coder.encryptMD5(inputData), Coder
                .encryptMD5(inputData));
        // 验证SHA对付同一内容加密是否一致
        assertArrayEquals(Coder.encryptSHA(inputData), Coder
                .encryptSHA(inputData));
        String key = Coder.initMacKey();
        System.err.println("Mac密钥:\n" + key);
        // 验证HMAC对付同一内容,同一密钥加密是否一致
        assertArrayEquals(Coder.encryptHMAC(inputData, key), Coder.encryptHMAC(
                inputData, key));
        BigInteger md5 = new BigInteger(Coder.encryptMD5(inputData));
        System.err.println("MD5:\n" + md5.toString(16));
        BigInteger sha = new BigInteger(Coder.encryptSHA(inputData));
        System.err.println("SHA:\n" + sha.toString(32));
        BigInteger mac = new BigInteger(Coder.encryptHMAC(inputData, inputStr));
        System.err.println("HMAC:\n" + mac.toString(16));
    }
节制台输出:
Console代码
#p#分页标题#e#
原文:

简朴加密

BASE64加密后:

566A5Y2V5Yqg5a+G

BASE64解密后:

简朴加密

Mac密钥:

uGxdHC+6ylRDaik++leFtGwiMbuYUJ6mqHWyhSgF4trVkVBBSQvY/a22xU8XT1RUemdCWW155Bke

pBIpkd7QHg==

MD5:

-550b4d90349ad4629462113e7934de56

SHA:

91k9vo7p400cjkgfhjh0ia9qthsjagfn

HMAC:

2287d192387e95694bdbba2fa941009a
BASE64的加密解密是双向的,可以求反解。
MD5、SHA以及HMAC是单向加密,任何数据加密后只会发生独一的一个加密串,凡是用来校验数据在传输进程中是否被修改。个中HMAC算法有一个密钥,加强了数据传输进程中的安详性,强化了算法外的不行控因素。
单向加密的用途主要是为了校验数据在传输进程中是否被修改。
