副标题#e#
1 媒介
有时候我们的措施中要提供可以利用署剖析见网络,署理的方法包罗http、https、ftp、socks署理。好比在IE欣赏器配置署理。
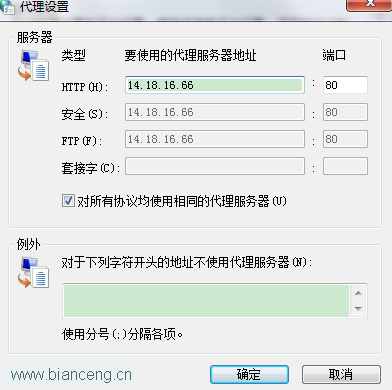
那我们在我们的java措施中利用署理呢,有如下两种方法。直接上代码.
2 回收配置系统属性
import java.net.Authenticator;
import java.net.PasswordAuthentication;
import java.util.Properties;

public class ProxyDemo1 {
    public static void main(String[] args) {
        Properties prop = System.getProperties();
        // 配置http会见要利用的署理处事器的地点
        prop.setProperty("http.proxyHost", "183.45.78.31");
        // 配置http会见要利用的署理处事器的端口
        prop.setProperty("http.proxyPort", "8080");
        // 配置不需要通过署理处事器会见的主机,可以利用*通配符,多个地点用|脱离
        prop.setProperty("http.nonProxyHosts", "localhost|192.168.0.*");
        // 配置安详会见利用的署理处事器地点与端口
        // 它没有https.nonProxyHosts属性,它凭据http.nonProxyHosts 中配置的法则会见
        prop.setProperty("https.proxyHost", "183.45.78.31");
        prop.setProperty("https.proxyPort", "443");
        // 利用ftp署理处事器的主机、端口以及不需要利用ftp署理处事器的主机
        prop.setProperty("ftp.proxyHost", "183.45.78.31");
        prop.setProperty("ftp.proxyPort", "21");
        prop.setProperty("ftp.nonProxyHosts", "localhost|192.168.0.*");
        // socks署理处事器的地点与端口
        prop.setProperty("socksProxyHost", "183.45.78.31");
        prop.setProperty("socksProxyPort", "1080");
        // 配置登岸到署理处事器的用户名和暗码
        Authenticator.setDefault(new MyAuthenticator("userName", "Password"));
    }

    static class MyAuthenticator extends Authenticator {
        private String user = "";
        private String password = "";

        public MyAuthenticator(String user, String password) {
            this.user = user;
            this.password = password;
        }

        protected PasswordAuthentication getPasswordAuthentication() {
            return new PasswordAuthentication(user, password.toCharArray());
        }
    }

}
#p#副标题#e#
3 利用Proxy
import java.io.BufferedReader;
import java.io.InputStreamReader;
import java.net.Authenticator;
import java.net.HttpURLConnection;
import java.net.InetSocketAddress;
import java.net.PasswordAuthentication;
import java.net.Proxy;
import java.net.URL;

public class ProxyDemo2 {
    public static void main(String[] args) throws Exception {
        URL url = new URL("http://www.3lai8.com");
        // /建设署理处事器
        InetSocketAddress addr = new InetSocketAddress("192.168.0.254", 8080);
        // Proxy proxy = new Proxy(Proxy.Type.SOCKS, addr); // Socket 署理
        Proxy proxy = new Proxy(Proxy.Type.HTTP, addr); // http 署理
        Authenticator.setDefault(new MyAuthenticator("username", "password"));// 配置署理的用户和暗码
        HttpURLConnection connection = (HttpURLConnection) url.openConnection(proxy);// 配置署剖析见
        InputStreamReader in = new InputStreamReader(connection.getInputStream());
        BufferedReader reader = new BufferedReader(in);
        while (true) {
            String s = reader.readLine();
            if (s != null) {
                System.out.println(s);
            }
        }
    }

    static class MyAuthenticator extends Authenticator {
        private String user = "";
        private String password = "";

        public MyAuthenticator(String user, String password) {
            this.user = user;
            this.password = password;
        }

        protected PasswordAuthentication getPasswordAuthentication() {
            return new PasswordAuthentication(user, password.toCharArray());
        }
    }

}
4 总结
OK,就这么的简朴,搞定,用第一种方法是一种全局的署理,用第种方法可以针对详细的哪一个利用署理。知道了这些我们就可以做我们想做的工作了哦!
查察本栏目