副标题#e#
OOP应用开拓面对的问题
面向工具技能很好地办理了软件系统中脚色分另外问题。借助于面向工具的阐明、设计和实现技能,开拓者可以将问题规模的“名词”转换成软件系统中的工具,从而很自然地完成从问题到软件的转换。
可是,问题规模的某些需求却偏偏不是用这样的“名词”来描写的。好比碰着这样的问题:需要对系统中的某些要领举办权限检讨,这种需要权限检讨的要领散布在40多个类中。面临这种需求,应该怎么办呢?最直接的步伐就是:建设一个起类(或接口),将权限检讨的成果放在个中,并让所有需要权限检讨的类担任这个起类(或接口).假如这个需求是后期提出的.需要修改的处所就会分手在40多个文件中。这样大的修改量,无疑会增加堕落的几率,而且加大系统维护的难度。
人们认识到,传统的措施常常表示出一些不能自然地适合单个措施模块可能几个细密相关的措施模块的行为譬喻权限检讨、日志记录、对上下文敏感的错误处理惩罚、机能优化以及设计模式等等、我们将这种行为称为“横切存眷点(crosscuttingconcern)”,因为它超过了给定编程模子中的典范职责边界。假如利用过用于横切存眷点的代码,您就会知道缺乏模块性所带来的问题。因为横切行为的实现是分手的,开拓人员发明这种行为难以作逻辑思维、实现和变动。
AOP的根基思想
AOP是Aspect Oriented Programming的缩写,意思是面向方面编程,一种新兴的编程技能。AOP实际是GoF设计模式的延续,设计模式孜孜不倦追求的是挪用者和被挪用者之间的解耦,AOP可以说也是这种方针的一种实现。它可以办理OOP和进程化要领不可以或许很好办理的横切(crosscut)问题,如:事务、安详、日志等横切存眷。当将来系统变得越来越巨大,横切存眷点就成为一个大问题的时候,AOP就可以很轻松的办理横切存眷点这个问题。
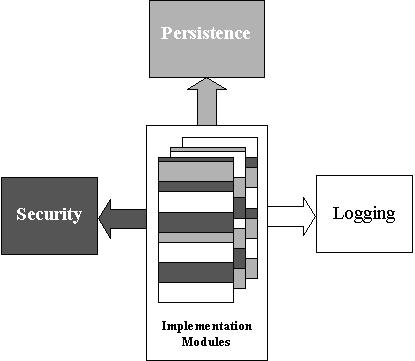
图 1 把模块作为一批存眷点来实现
凡是,为满意整个企业应用某方面得需求,开拓者(架构师)需要整理出系统得存眷点。图 1形象地描写了存眷点,它可以或许从AOP Aspect角度对待系统。好比,耐久化、日志、应用的业务逻辑凡是被认为是应用需要办理的问题。因此,他们凡是作为存眷点对待。从整个系统角度思量,它往往是由大量的存眷点组成的。
我们把AOP看作是OOP的延续,而不是竞争敌手。OOP在凡是的场所下事情得很好,但在特定的规模里却有所欠缺:举例来说,假如我们必需为多个工具和要领应用沟通的事务行为,我们需要将同样的代码剪切/粘贴到每一个要领里。AOP让我们可以把这类问题封装到方面(aspect)中,从而更好地实现模块化。AOP界说了“切入点”(pointcut)的观念,让开拓者可以从另一个角度来思考措施的布局,从而补充了OOP的某些缺陷:假如需要对一组要领施加横切的行为,就应该拦截这些要领。
在J2EE应用开拓中,我们主要用到AOP的拦截(interception)本领,它为我们提供了“在任何工具的要领挪用前/后插手自界说行为”的本领,这使得我们可以处理惩罚企业应用中的横切(crosscutting)存眷点(即:同时浸染于多个工具的存眷点),而且仍然保持强范例(不需要改变要领签名)。
权限节制的应用措施实现
对付权限打点的做法,在WEB实现上,有以下几种:
⑴ 操作Filter,对所有进入的URI举办理会,并取得其时Session中的User信息,然后通过RBAC的机制,将此链接需要的权限与用户拥有的权限举办较量,然后举办相应的处理惩罚。这种做法有许多长处:简朴,容易实现,而且对系统侵入性也不强。这里URL就是RBAC中的资源了。这样做的缺点是所有对数据的操纵必需通过URL来浮现,这一点在现代的措施中不太好实现。假如回收Struts, XWork可能Tapestry,回收同一个URL(欣赏器看来)举办处理惩罚多项任务已不是什么稀奇的事。
⑵ 操作一个BaseServlet(Servlet+Jsp经典模式)可能BaseAction(Struts模式)可能BasePage(Tapestry模式)可能BaseController(SpringMVC模式),对所有的请求先举办过滤举办权限操纵,然后再处理惩罚。稍微看一下就知道这种模式跟Filter并无本质差异。优缺点同上。
那么,假如要实现更为细致的权限操纵,准确到某个要领的权限,典范的做法如下:
public someFunciton() {

  //权限判定

  User user = context.getUser();

  if (user.canExecuteThisFunction()) {

   // do the business method

   // ...

  } else {

   throw new PermissionDeniedException();

  }

}
#p#副标题#e#
这种做法可以或许将权限的粒度节制到详细的业务要领,因此它的节制本领应该是强大的。可以看到,权限判定部门对付每个要领险些是独立的。
这种在详细成果前插手权限操纵检讨的实现方法有许多缺点:
⑴ 每个成果类都需要相应的权限检讨代码,将措施成果和权限检讨夹杂在一起,存在细密的耦合性,扩展修改难度大。
#p#分页标题#e#
⑵ 以署理模式为每个成果类实现一个相应的署理类,固然解耦了措施成果和权限检讨,可是,从某个脚色的权限检讨这个切面思量,涉及详细Proxy类太多,扩展修改难度大。
权限节制的J2EE容器实现
在AOP观念没有降生前,J2EE类型已经提供了关于权限节制的容器实现尺度,这种变迁功效如下图所示:
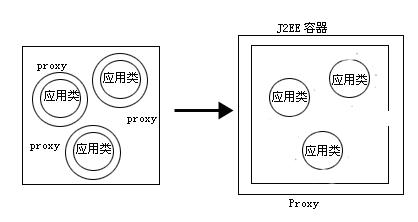
图2 权限节制的J2EE容器实现
本来需要每个应用措施实现的权限Proxy转为整个容器的Proxy实现,个中JDK1.3今后的动态署理API为这种转换实现提供了技能担保。
很是明明,通过容器实现权限节制验证可以大大简化应用措施的设计,疏散了应用系统的权限存眷,将权限节制酿成了对J2EE容器处事器的设置事情。
其实,容器的权限实现也是一种从一个侧面来办理问题方法,AOP观念降生后,权限节制实现由此也带来了两个偏向的变革:
⑴ J2EE容器级此外权限实现,也就是容器自身的权限实现。
⑵ J2EE应用措施级此外权限实现。
权限节制在容器级别实现好像使得J2EE开拓者感受没有机动性和可扩展性,其实象JBoss 4.0这样的J2EE容器,由于引入了AOP观念,使得J2EE开拓者在本身的应用系统中可以或许直接哄骗容器的一些行为。容器和应用系统由于AOP引入的Aspect切面,变得可以成为一体了。
对付J2EE应用系统开拓者,可以或许做到上述地步,必需的条件是对JBoss之类J2EE容器必需有足够的相识,因为这些方法并不是J2EE尺度,有大概在移植到新的J2EE容器,这些常识和投入变得无用(也有大概未来J2EE扩展其尺度)。
很显然,利用AOP实现J2EE应用系统级此外权限节制,是办理上述移植风险的一个主要要领,可是带来的缺点是必需亲自从零开始做起,淹灭时间不会很短。
AOP下的权限节制实现
有了AOP,新的业务要领可以这样写:
public someFunciton() {

  // do the business method

  // ...

}
没有了特另外权限操纵,这个业务要领看起来那么清晰自然。
将对权限的操纵作为一个Advice,并将Advisor存眷到所有的业务要领(大概有某一个特定package),然后,剩下的工作就由RBAC以及AOP来完成了。通过这样的疏散,纵向的一个业务要领被支解为一个更为自然的业务要领和一个存眷点。这个存眷点写法大概如下:
public class PermissionCheckAdvice implements MethodBeforeAdvice {

  public void before(Method arg0, Object[] arg1, Object arg2) throws Throwable {

   //权限判定

   if (!this.getContext().getUser().canExcute(this, arg0)) {

    throws new PermissionDeniedException();

   }

  }

}
大概有个问题:如何取得context可能其时上下文情况的User呢?谜底是利用IoC(或称Dependency Injection),将上下文情况可能User作为参数反向传入到逻辑要领中。虽然,在传入之前,这些变量是需要初始化的。这个初始化事情可以在SuperServlet中举办,而且以Session单例的形式生存在应用措施中。下面是Spring设置文件的例子:
<beans>

<!-- Bean configuration -->

<bean id="businesslogicbean"

class="org.springframework.aop.framework.ProxyFactoryBean">

<property name="proxyInterfaces">

<value>IBusinessLogic</value>

</property>

<property name="target">

<ref local="beanTarget"/>

</property>

<property name="interceptorNames">

<list>

<value>thePermissionCheckBeforeAdvisor</value>

</list>

</property>

</bean>

<!-- Bean Classes -->

<bean id="beanTarget" class="BusinessLogic">

<property name="user"><<YOUR USER OBJECT>> </property>

</bean>

<!-- Advisor pointcut definition for before advice -->

<bean id="thePermissionCheckBeforeAdvisor"

class="org.springframework.aop.support.RegexpMethodPointcutAdvisor">

<property name="advice">

<ref local="thePermissionCheckBeforeAdvice"/>

</property>

<property name="pattern">

<value>.*</value>

</property>

</bean>

<!-- Advice classes -->

<bean id="thePermissionCheckBeforeAdvice"

class="PermissionCheckBeforeAdvice"/>

</beans>
竣事语
#p#分页标题#e#
AOP引进了Aspect,它将影响多个类的行为封装到一个可重用模块中,它答允措施员对横切存眷点举办模块化,从而消除了OOP引起的代码杂乱和分手问题,加强了系统的可维护性和代码的重用性。操作AOP的拦截(interception)本领,它为我们提供了“在任何工具的要领挪用前/后插手自界说行为”的本领,这使得我们可以处理惩罚企业应用中的权限节制这一横切存眷点,而且仍然保持强范例(不需要改变要领签名),解耦了措施成果和权限检讨。
