副标题#e#
摘要 Spring框架是一个优秀的多层J2EE系统框架,Spring自己没有提供对系统的安详性支持。Acegi是基于Spring IOC和AOP机制实现的一个安详框架。本文探讨了Acegi安详框架中各部件之间的交互,并通过扩展Acegi数据库设计来实现基于Spring框架的应用的安详节制要领。
要害词 Spring ;Acegi ;认证; 授权
引言
连年来,跟着Internet技能的迅猛成长,计较机网络已深入到了人们的事情、进修和日常糊口中,于是,奈何构建安详的web应用也成为了当前最热门的话题。Spring是一个基于IoC(Inversion of Control)和AOP(Aspect Oriented Programming)的构架多层J2EE应用系统的框架。Spring框架正在以其优良的特性吸引了越来越多的开拓人员的存眷,并在大量的系统开拓中被利用。然而,现有的Spring框架自己并没有提供对系统安详性的支持,本文通过先容一种可用于Spring框架中的安详框架Acegi,并对在Spring框架中利用Acegi实现安详用户认证和资源授权节制举办了较深入的研究和扩展,同时给出了可行的办理方案。
Spring框架和Acegi安详框架先容
1、spring 框架
Spring框架是由Open Source开拓的一个优秀的多层J2EE系统框架,它为企业级应用提供了一个很是轻量级的办理方案,大大地低落了应用开拓的难度与巨大度,提高了开拓的速度。
Spring框架的焦点是IoC和AOP。IoC是一种设计模式,即IoC模式。IoC模式进一步低落了类之间的耦合度,而且改变了传统的工具的建设要领,实现了一种设置式的工具打点方法,Spring框架中由IoC容器认真设置性的工具的打点。IoC模式极大的提高了系统开拓与维护的机动性。
AOP是一种编程模式,它是从系统的横切面存眷问题。传统的面向工具编程OOP主要从系统的垂直切面临问题举办存眷,对付系统的横切面存眷很少,可能说很难存眷,这样当思量到系统的安详性、日志、事务以及其他企业级处事时,OOP就无能为力了,只能在所有相关类中插手雷同的系统处事级的代码。AOP为办理系统级处事问题提供了一种很好的要领。AOP将系统处事解析成方面临待,并为类提供一种声明式系统处事方法。Java类不需要知道日志处事的存在也不需要思量相关的代码。所以,用AOP编写的应用措施是松耦合的,代码的复用性就提高了。
2、Acegi 安详框架
借助于Spring框架,开拓者可以或许快速构建布局精采的WEB应用,但现有的Spring框架自己没有提供安详相关的办理方案。同样来自于Open Source 社区的Acegi安详框架为实现基于Spring框架的WEB应用的安详节制提供了一个很好的办理方案。Acegi自己就是操作Spring提供的IoC和AOP机制实现的一个安详框架,它将安详性处事作为J2EE平台中的系统级处事,以AOP Aspect形式宣布。所以借助于Acegi安详框架,开拓者可以或许在Spring使能应用中回收声明式方法实现安详节制。
Acegi安详框架主要由安详打点工具、拦截器以及安详节制打点组件构成。安详打点工具是系统可以举办安详节制的实体,Acegi框架主要支持要领和URL请求两类安详打点工具;拦截器是Acegi中的重要部件,用来实现安详节制请求的拦截,针对差异的安详打点工具的安详节制请求利用差异的拦截器举办拦截;安详节制打点部件是实际实现各类安详节制的组件,对被拦截器拦截的请求举办安详打点与节制,主要组件包罗实现用户身份认证的AuthenticationManager、实现用户授权的AccessDecisionManager 以及实现脚色转换的RunAsManager。安详打点工具、拦截器以及安详节制打点组件三者干系如图1所示。
Acegi安详框架在基于Spring框架的系统中的应用
1、阐明系统安详性需求
首先,需要明晰举办安详节制的工具,可为业务要领和URL资源。
其次,需要进一步明晰,系统身份认证资料和资源授权信息的数据耐久化形式。
#p#副标题#e#
2、Acegi安详系统数据库设计
在Acegi框架中支持多种安详信息的耐久化方法,可以在设置文件中设置或存放在干系数据库。由于在实际应用中,需求是常常产生变革的。所以,在设置文件中设置是满意不了实际应用需求的。然而,Acegi自己对权限表的设计很是简朴,users表{username,password,enabled} 和authorities表{username,authority},这样简朴的设计必定无法合用巨大的权限需求。为了办理权限打点的巨大性,在这里引入了role(脚色)的观念,使得用户和权限疏散,一个用户拥有多个脚色,一个脚色拥有多个相应的权限,这样就更机动地支持安详计策。
同时,为了更好地共同Acegi安详框架,还引入resource(资源)的观念,资源可分为URL和FUNCTION(要领)两种,一个权限可以对应多个资源。详细的数据库设计见图2。
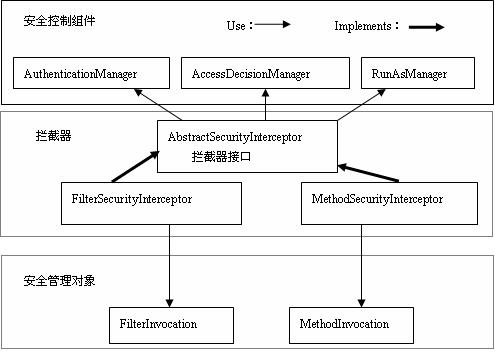
图1 安详打点工具,拦截器和安详打点组件交互图
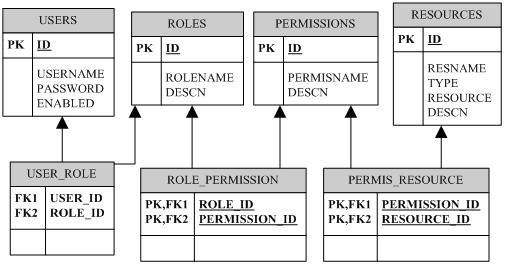
图2 Acegi安详节制系统数据库设计
3、认证打点器,授权打点器的设置
#p#分页标题#e#
实现系统的安详节制,首先需要对系统的安详打点器和授权打点器举办设置,系统举办认证和授权需要获取安详信息,Acegi自己提供了对认证信息的获取机制,在实现认证与授权进程中,系统将主动按照配制信息和相应的信息表明安详信息的读取。图3给出了一个将用户安详信息存储在数据库中的认证打点器的设置示意图。
对应于图示的XML设置文件的代码如下:
/* 设置数据库datasource 和Acegi 的 jdbcDao */

<bean id=”dataSource” class=”org.springframework.jdbc.datasource.DriverManagerDataSource”>

 <property name=”driverClassName”>

  <value>${jdbc.driverClassName}</value>

 </property>

 <property name=”url”>

  <value>${jdbc.url}</value>

 </property>
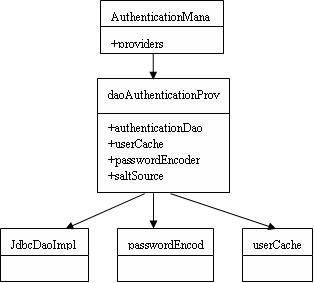
图3 认证打点器配制示意图
<property name=”username”>
<value>${jdbc.username}</value>
</property>
<property name=”password”>
<value>${jdbc.password}</value>
</property>
</bean>
<bean id=”jdbcDaoImpl” class=”org.acegisecurity. roviders. dao.jdbc.JdbcDaoImpl”>
<property name=”dataSource”>
<ref bean=”dataSource”/>
</property>
</bean>
/*设置用户信息的加密算法*/
<bean id=”passwordEncoder”
Class=”org.acegisecurity.providers.encoding.Md5passwordEncoder”/>
/*设置缓存有效时间*/
<bean id=”userCache” class=”org.acegiSecurity. providers. dao.cache.EhCacheBasedUserCache”>
…//这里对缓存有效时间举办配置
</bean>
/*设置daoAuthenticationProvider*/
<bean id=”daoAuthenticationProvider”
class=”org.acegisecurity.providers.dao.DaoAuthenticationProvider”>
<property name=”authenticationDao”>
<ref local=”JdbcDaoImpl”/>
</property>
<property name=”passwordEncoder”>
<ref local=” passwordEncoder”/>
</property>
<property name=”userCache”>
<ref local=” userCache”/>
</property>
</bean>
/*设置认证打点器*/
<bean id=”authenticationManager” class=”org.acegisecurity. providers.ProviderManager”>
<property name=”providers”>
<list>
<ref local=”daoAuthenticationProvider”/>
</list>
</property>
</bean>
授权打点器的设置要领与认证打点器的设置根基雷同,这里不再接头。
4、安详请求拦截器的设置
以上设置完成后,就需要设置安详拦截器。差异的安详打点工具需要利用差异的安详拦截器。对付要领级的安详认证需要利用的拦截器为MethodSecurityInterceptor,而应用于URL资源的安详拦截器为FilterSecurityInterceptor 。个中,MethodSecurityInterceptor拦截器是借助于Spring Aop实现的,而FilterSecurityInterceptor拦截器是借助于Servlet Filter 实现的。本文以URL资源请求的安详拦截器为例说明设置环境。
由于URL资源请求安详拦截是借助于过滤器举办的。因此首先要设置Acegi Servlet过滤器。过滤器雷同于AOP Around装备,实此刻web资源挪用前后举办的一些操纵6种过滤器,他们依次组成Servlet过滤器链,依次处理惩罚客户请求。需要留意的是过滤器设置的顺序是不能互换的,当不需要利用某个过滤器时,可直接将其删除和注释。过滤器在web.xml中设置形式为
<filter>

 <filter-name>Acegi HTTP Request Security Filter</filter-name>

 <filter-class>org.acegisecurity.util.FilterToBeanProxy</filter-class>

 <init-param>

  <param-name>targetClass</param-name>

  <param-value>

   Org.acegisecurity.intercept.web.SecurityEnforcementFilter

  </param-value>

 </init-param>

</filter>

<filter-mapping>

 <filter-name>Acigi HTTP Request Security Filter</filter-name>

 <url-pattern>/*</url-pattern>

</filter-mapping>
在spring applicationContext.xml文件中的设置形式为
#p#分页标题#e#
<bean id=”securityEnforcementFilter” class=””>

 <property name=”filterSecurityInterceptor”>

  <ref bean=”filterInvocationInteceptor”/>

 </property>

 <property name=”authenticationEntryPoint”>

  <ref bean=”authenticationProcessingFilterEntryPoint”/>

 </property>
以上代码是SecurityEnforcementFilter的设置,该过滤器对用户是否有权会见web资源作出最后的抉择。其它的过滤器的设置类同。
设置完过滤器后,需要对拦截器FilterSecurityInterceptor举办设置,
<bean id=”filterInvocationInterceptor”

Class=””>

 <property name=”authenuserCacheticationManager”>1

 <property name=”accessDecisionManager”>

 <property name=”objectDefinitionSource”>

  <ref local="filterObjectDefinitionSource"/>

 </property>

<bean id="filterObjectDefinitionSource"

class="org.xiaohongli.acegi.db.DBFilterObjectDefinitionSource">

 <constructor-arg><refbean="jdbcTemplate"/>

 </constructor-arg>

</bean>
objectDefinitionSource属性界说了那些受掩护的URL资源,个中引用了一个当地工具filterObjectDefinitionSource。filterObjectDefinitionSource类从数据库中读取需要掩护的URL安详信息,它扩展了PathBasedFilterInvocationDefinition Map类。
同样,实现了别的一个methodObjectDefinitionSource类从数据库中读取需要掩护的FUNCTION资源,它扩展了MethodDefinitionMap类。限于篇幅,在这里就不列出详细实现的源代码。
<bean id="methodObjectDefinitionSource"

class="org.xiaohongli.acegi.db.DBMethodObjectDefinitionSource">

<constructor-arg><refbean="jdbcTemplate"/>

</constructor-arg>

</bean>
竣事语
由于Spring在越来越多的项目中的应用,因此基于Spring应用的安详节制系统的研究就显得很是重要。Acegi提供了对Spring应用安详的支持,然而 Acegi自己提供的实例并不能满意大局限的巨大的权限需求,本文通过扩展Acegi的数据库设计即可满意巨大的权限需求。然而,奈何将Acegi应用到非Spring的系统中,尚有待进一步研究。
